Näistä Android-puhelimista löytyi esiasennettuna haittaohjelma – brändien puhelimia myyty Suomeenkin
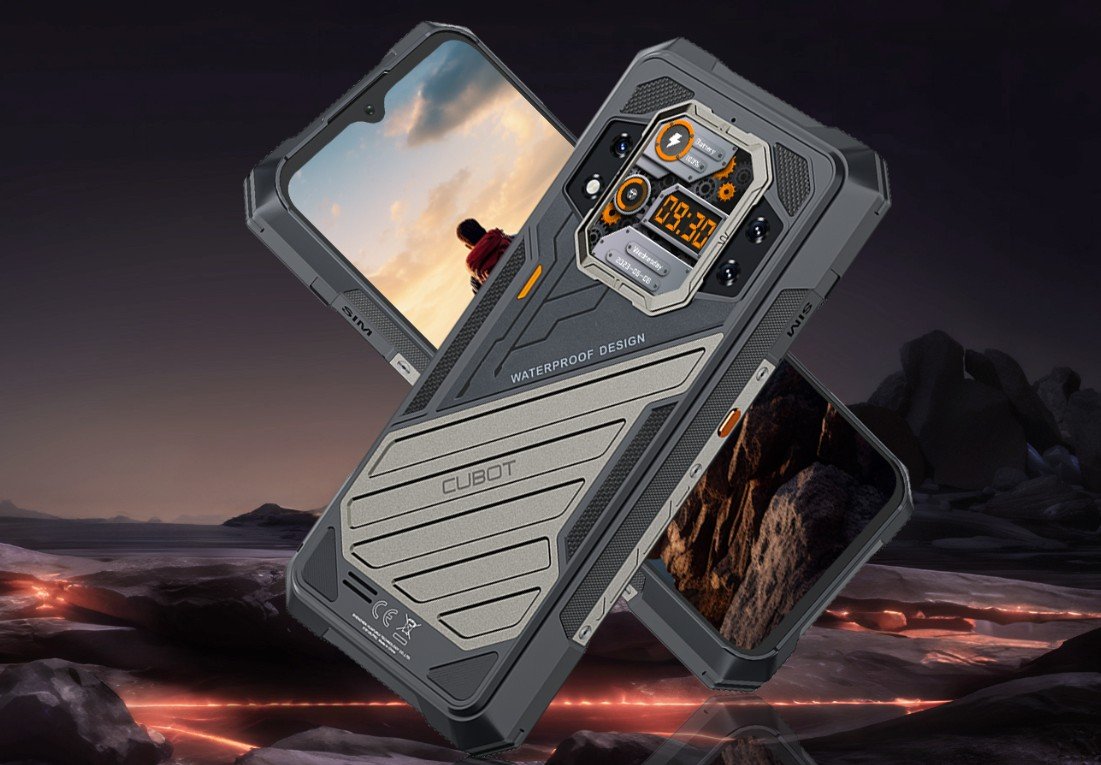
Kuvassa Cubot Kingkong X.
Tietoturvatutkijat ovat löytäneet uuden Midnight Mimosa -nimisen haittaohjelmakampanjan, jossa haitallinen koodi on upotettu suoraan joidenkin edullisten Android-puhelinten laiteohjelmistoon.
Aiheeseen liittyvät julkaisut
Bitdefenderin mukaan haittaohjelmaa on havaittu muun muassa joidenkin Doogee- ja Cubot-puhelinten yhteydessä sekä väärennetyissä puhelimissa, jotka jäljittelevät tunnettujen lippulaivamallien nimiä.
Doogee- ja Cubot-brändien puhelimet eivät ole kovin yleisiä Suomessa tai paikallisesti laajasti myynnissä, mutta useammat suomenkieliset verkkokaupat myyvät niitä Suomeen. Aiemmin näiden brändien puhelimia on myynyt myös esimerkiksi Verkkokauppa.com.
Midnight Mimosan tapauksessa haittaohjelma on löytynyt laitteesta esiasennettuna ilman käyttäjän toimia. Haitallinen komponentti on ujutettu järjestelmäosioon, joten se on puhelimessa jo ennen ensimmäistä käynnistystä.
Bitdefender mainitsee esimerkkeinä muun muassa Doogee S200 X- ja Cubot Kingkong X -mallit. Lisäksi haittaohjelmaa on löydetty väärennetyistä laitteista, joiden nimet muistuttavat esimerkiksi Samsungin Galaxy S24 Ultra-, S25 Ultra-, S26 Ultra -malleja sekä iPhoneja.
Midnight Mimosa toimii raportin mukaan järjestelmätason oikeuksilla. Tämän ansiosta se voi asentaa salakavalasti lisää sovelluksia, poistaa olemassa olevia sovelluksia, myöntää käyttöoikeuksia ja ladata uutta koodia etäpalvelimelta.
Tutkijoiden mukaan haittaohjelma voi myös tilapäisesti poistaa Google Play -kaupan käytöstä ennen uuden lisäosan asentamista. Tätä epäillään olevan keino vähentää Google Play Protectin mahdollisuuksia havaita toimintaa.
Kampanja vaikuttaa olevan ensisijaisesti taloudellisesti motivoitu. Saastuneita puhelimia on voitu käyttää piilotettujen mainosten näyttämiseen ja klikkaushuijauksiin. Lisäksi laitteita on ollut liittävä osaksi bottiverkkoa, jota on hyödynnetty esimerkiksi hajautetuissa palvelunestohyökkäyksissä.
Bitdefenderin mukaan Midnight Mimosa -kampanjaa on havaittu kahden vuoden aikana tuhansissa laitteissa yli 150 maassa. Suurimmat keskittymät havaittiin Meksikossa, Ranskassa ja Italiassa. Lisäksi myös Yhdysvallat, Saksa, Brasilia ja Espanja kuuluivat eniten havaintoja keränneisiin maihin.
Koska Midnight Mimosa sijaitsee järjestelmäosiossa, sitä ei voi poistaa tavallisen sovelluksen tavoin.
Poistaminen vaatii käytännössä puhtaan laiteohjelmiston asentamisen tai haitallisen järjestelmäkomponentin poistamisen käytöstä, mutta nämä toimenpiteet voivat ylittää useimpien käyttäjien osaamistason.
Tästä syystä saastuneen laitteen korvaaminen toisella puhelimella voi olla käytännössä turvallisin vaihtoehto.
Kyseessä on vain viimeisin tapaus, joka korostaa aivan halvimpien ja vähemmän tunnettujen Android-laitteiden tietoturvariskejä.